Приватные ключи восьми промежуточных CA-сертификатов eMudhra скомпрометированы.
Они выстраиваются в цепочку до корневых сертификатов, которым доверяют программы корневых сертификатов Mozilla, Microsoft, Apple, Chrome и другие.
https://emudhra.we-have-a-problem.com/
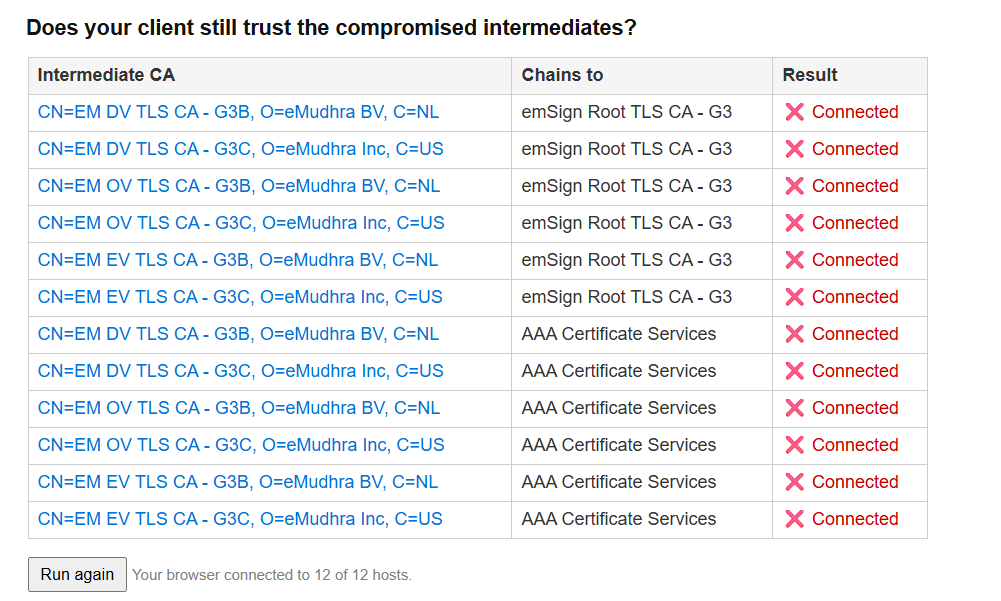
Атакующий, владеющий приватным ключом любого из скомпрометированных промежуточных CA, может выдать себя за любой веб-сайт или сервис.
Пользователям следует как можно скорее обновить свои браузеры и операционные системы до последних версий.
Сертификаты заблокированы в Firefox и Chrome с 17 октября, на устройствах Apple — с 19 октября, в Microsoft — с 20 октября.
Исправления ПО есть, но не все:
- Go | 1.27.3, 1.26.10
- Electron | 44.9.1, 43.8.1, 42.11.16
- Python certifi | 2026.10.19
- Rust rustls-webpki | 0.103.16
- Rust webpki-roots / webpki-root-certs | 1.0.10
- Homebrew ca-certificates | 2026-09-25_1
- Node.js | ожидается
- Composer ca-bundle | ожидается
- NSS | 3.131.1
- uv | 0.13.4
https://github.com/galadran/we-have-a-problem.com
Обходной путь для Linux
Debian и Ubuntu:
sed -i \
 -e 's|^mozilla/emSign_ECC_Root_CA_-_G3.crt|!&|' \
 -e 's|^mozilla/Comodo_AAA_Services_root.crt|!&|' \
 /etc/ca-certificates.conf && update-ca-certificates
Alpine:
apk add ca-certificates &&
sed -i -e 's|^mozilla/emSign_ECC_Root_CA_-_G3.crt|!&|' \
 /etc/ca-certificates.conf && update-ca-certificates
Fedora, RHEL, CentOS Stream, Rocky Linux, AlmaLinux и Amazon Linux 2023:
d=/etc/pki/ca-trust/source/blocklist; [ -d $d ] || d=/etc/pki/ca-trust/source/blacklist
trust extract --overwrite --format=pem-bundle \
 --filter='pkcs11:object=Comodo%20AAA%20Services%20root;type=cert' \
 $d/Comodo_AAA_Services_root.pem &&
trust extract --overwrite --format=pem-bundle \
 --filter='pkcs11:object=emSign%20ECC%20Root%20CA%20-%20G3;type=cert' \
 $d/emSign_ECC_Root_CA_-_G3.pem &&
update-ca-trust
openSUSE и SLES:
d=/etc/pki/trust/blocklist; [ -d $d ] || d=/etc/pki/trust/blacklist
trust extract --format=pem-bundle \
 --filter='pkcs11:object=Comodo%20AAA%20Services%20root;type=cert' \
 $d/Comodo_AAA_Services_root.pem &&
trust extract --format=pem-bundle \
 --filter='pkcs11:object=emSign%20ECC%20Root%20CA%20-%20G3;type=cert' \
 $d/emSign_ECC_Root_CA_-_G3.pem &&
update-ca-certificates
Arch Linux:
trust extract --format=pem-bundle \
 --filter='pkcs11:object=emSign%20ECC%20Root%20CA%20-%20G3;type=cert' \
 /etc/ca-certificates/trust-source/blocklist/emSign_ECC_Root_CA_-_G3.pem &&
update-ca-trust
NixOS, добавить в конфигурацию:
security.pki.caCertificateBlacklist = [
 "Comodo AAA Services root"
 "emSign ECC Root CA - G3"
];
NetBSD
NetBSD 10 и старше:
certctl untrust /usr/share/certs/mozilla/all/emSign_ECC_Root_CA_-_G3.pem &&
certctl untrust /usr/share/certs/mozilla/all/Comodo_AAA_Services_root.pem