Перейти к основному содержанию

Отключение SMBv1 через групповые политики

Windows Server

Устаревший протокол SMBv1 уязвим, его следует отключить. Делается это через реестра, можно по-быстрому прогнать скрипт PowerShell:

Set-ItemProperty -Path "HKLM:\SYSTEM\CurrentControlSet\Services\LanmanServer\Parameters" SMB1 -Type DWORD -Value 0 -Force

И перезагрузить компьютер.

В корпоративной среде удобнее использовать групповые политики. Отключаем SMBv1 с помощью GPO.

В стандартных политиках Windows нет политики настройки компонентов SMB, будем отключать протокол через политику реестра.

Переходим в консоль управления Group Policy Management (gpmc.msc), создаём новый объект GPO (killSMBv1) и назначаем его на OU с серверами и компьютерами, на которых нужно отключить SMB1. Или редактируем уже имеющуюся политику.

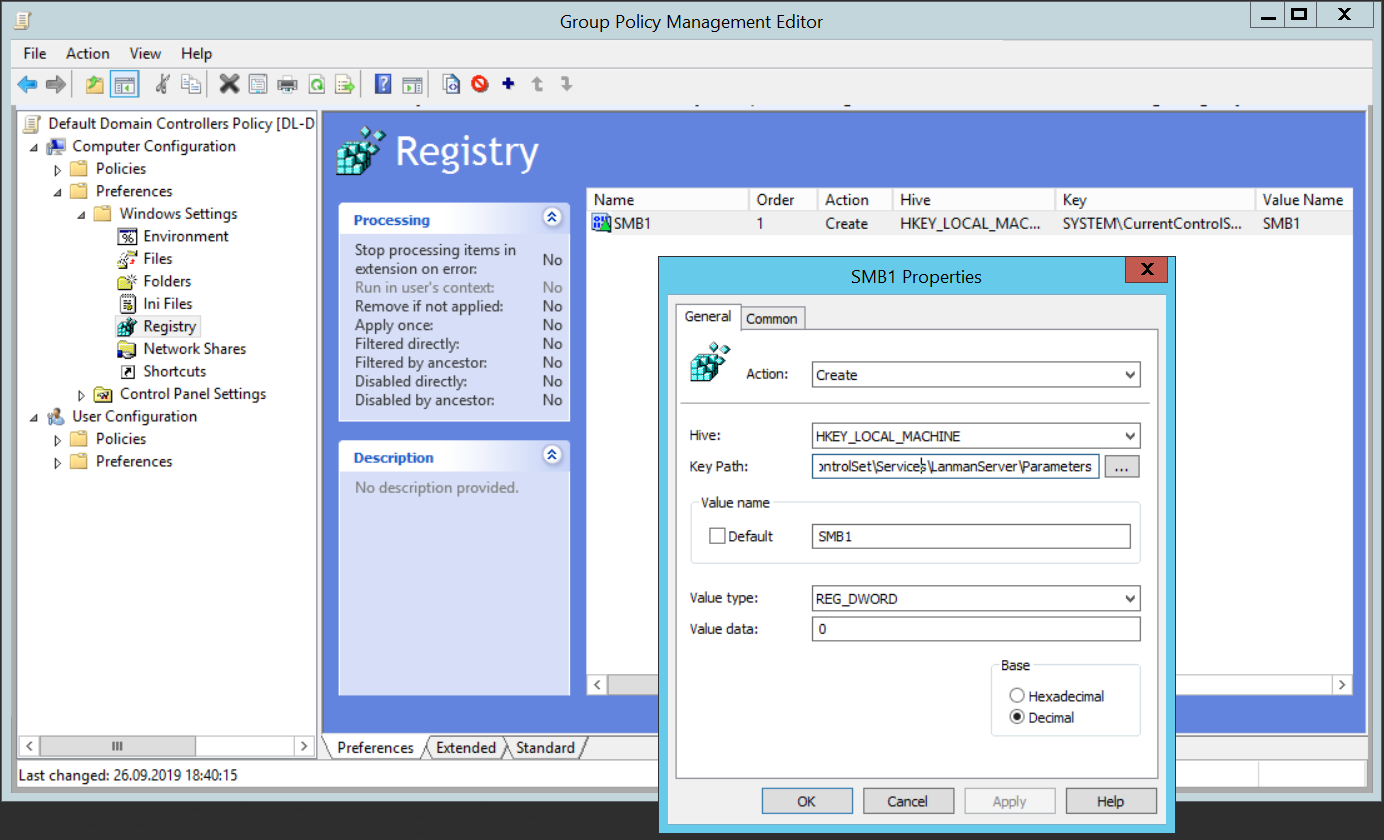
Редактируем политику. Computer Configuration → Preferences → Windows Settings → Registry.

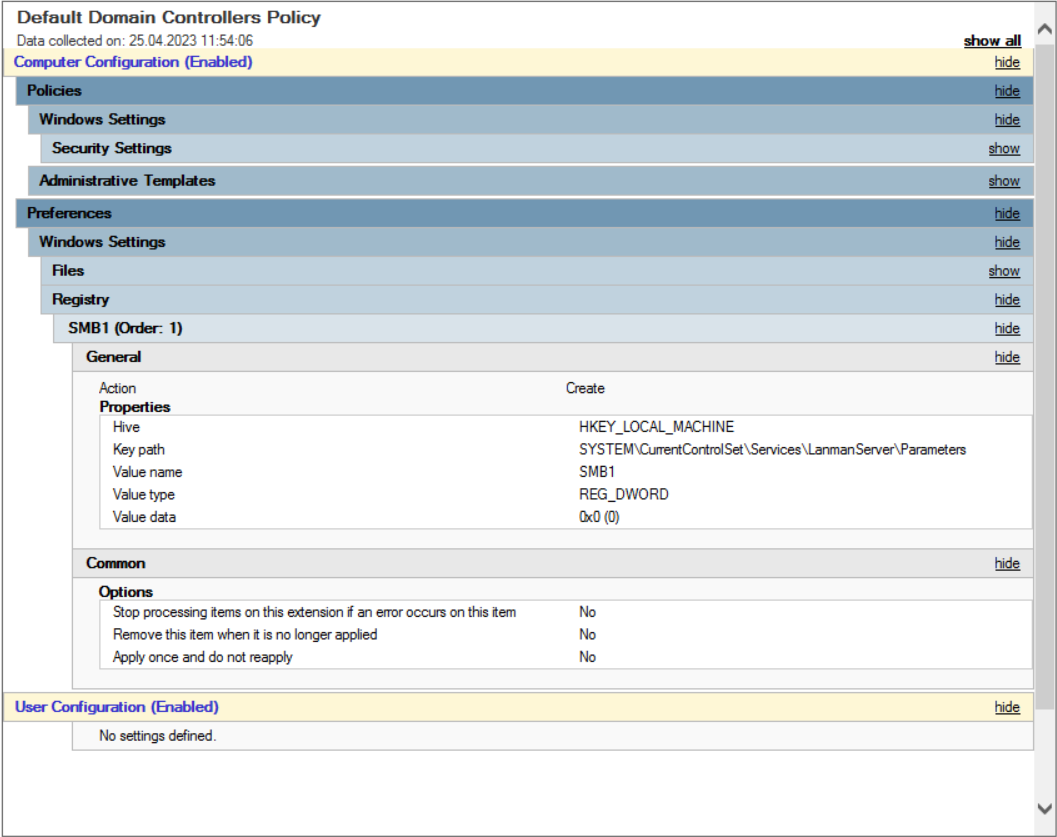
Создаём новый параметр реестра (Registry Item) с настройками:

Action: Create
Hive: HKEY_LOCAL_MACHINE
Key Path: SYSTEM\CurrentControlSet\Services\LanmanServer\Parameters
Value name: SMB1
Value type: REG_DWORD
Value data: 0
smb

win

Теги


Похожие материалы

Максимальный срок жизни пароля учётной записи контроллера домена

Любая учётная запись компьютера в домене содержит атрибут с паролем, и автоматически обновляет его по инициативе локального компьютера

Теги

Event ID 2887 — LDAP signing

Можно значительно повысить безопасность AD, настроив на контроллерах доменов отклонение привязок LDAP уровня простой проверки подлинности и безопасности (SASL), которые не запрашивают подпись (проверка целостности), или отклонение простых привязок LDAP, выполняемых при соединении с незашифрованным текстом (без шифрования SSL/TLS). Привязки SASL могут включать такие протоколы, как Negotiate, Kerberos, NTLM и Digest.

Теги

PrintNightmare — ночной кошмар Print Spooler

Привет, соскучились по обновлению винды? Это хорошо, потому как появился эксплойт для новой уязвимости CVE-2021-1675. В Интернете говорят что патч был в июне, но два часа назад вышла статья на гитхабе, где уязвимость волшебным образом применяется на полностью пропатченном контроллере домена Windows Server 2019. Кому верить?

Теги